
NT$990
課程資訊
 課程時長 0 小時 56 分
 課程共 1 單元 8 小節
 2 個可下載的 學習資源
適合對象
日常會使用公司 Email ,收取外部來信、附件或登入通知的人員
會接觸付款、帳號、個資或機密資訊的人員
企業全員資安教育訓練
你可以學到
辨識可疑郵件的風險訊號
察覺誤觸後的異常警訊
掌握誤觸後的第一時間處置
知道資安事件該怎麼通報
建立「及早通報」的正確心態
課程介紹
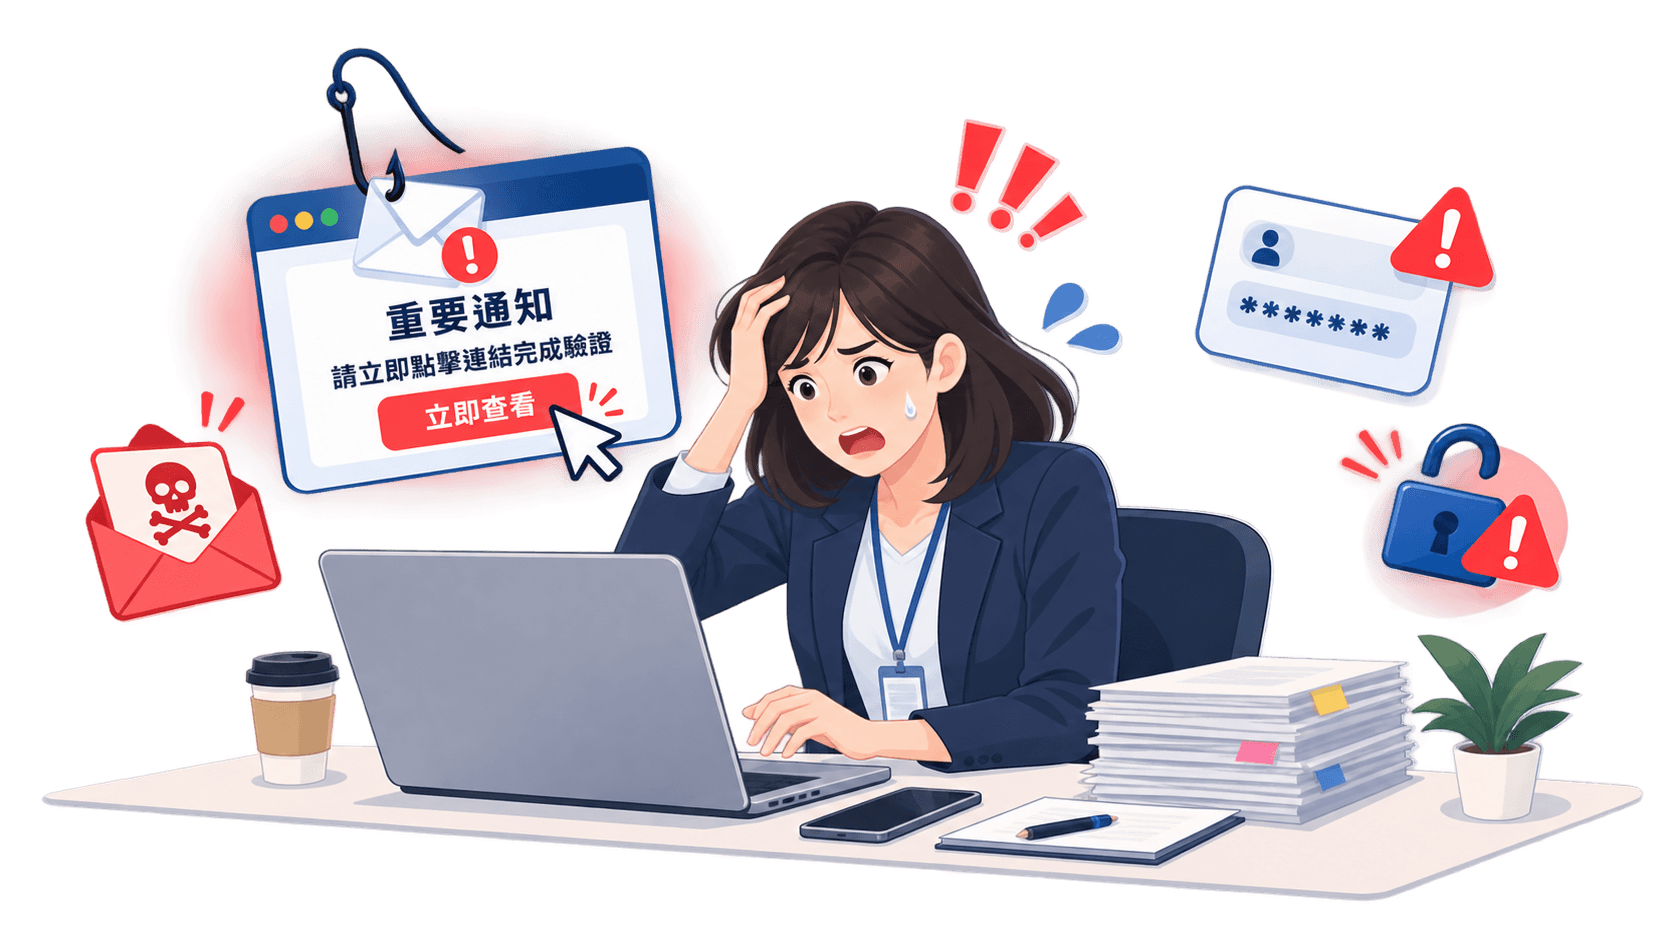
釣魚信越來越像真的,即使平常很小心,也可能在工作忙碌、趕時間或分心時,不小心點進可疑連結、開啟附件,甚至輸入帳號密碼。
真正重要的,不是要求每個人「永遠不能犯錯」,而是發現不對勁之後,知道下一步怎麼做,也敢第一時間說出來。
這堂課將從日常企業 Email 情境出發,帶你認識現在常見的釣魚手法,學會從寄件來源、連結、附件與異常要求判斷風險;更重要的是,當你發現自己可能已經誤觸時,知道如何停止操作、保留資訊、確認狀況並立即通報。
建立「誤觸不等於失職,延誤通報才可能讓風險擴大」的觀念。遇到問題不用自己扛,及早回報、共同處理,就是保護自己與公司的第一步。
學習前基本能力
不需要具備任何資訊安全或 IT 技術背景。
只要具備一般 Email 使用經驗即可學習。
學習前準備
建議準備筆記工具,記下公司內部實際的資安/資訊通報窗口與流程。
課程資訊
課程時長 0 小時 56 分課程共 1 單元 8 小節2 個可下載的 學習資源關於講師
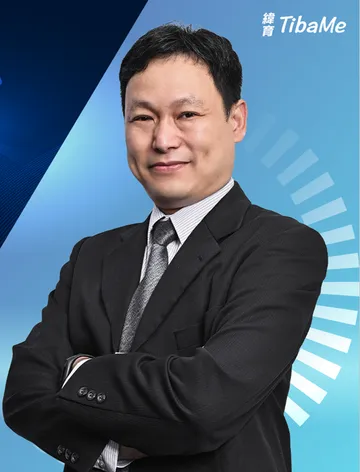
Thomas Huang
講師:Thomas Huang
應用數學博士、美國MBA、資訊碩士、學士、IRCA ISMS Principal Auditor 最高等級國際稽核員
黃博士擁有超過20年的資安治理與資訊管理經驗,長期致力於企業資訊安全、營運韌性與智慧製造安全架構之推動。
具備跨產業實務背景,曾協助科技製造、生技醫藥、金融與資訊服務等產業導入 ISO/IEC 27001、22301、27701 等國際標準,
並熟悉 NIST CSF 2.0、IEC 62443、ISO/IEC 27019:2024 等最新資安框架的實務應用。
教學風格強調理論與實務並重,善於以案例引導學員思考實際防禦策略,協助學員從「理解威脅」到「設計防線」,建立全方位的資安思維。
專業授課領域:
IoT/OT 資安與智慧製造防護
資安治理與風險管理(ISO/IEC 27001:2022、NIST CSF 2.0)
隱私保護與資料管理(ISO/IEC 27701、GDPR、個資法)
AI 與新興威脅防制
ESG、營運韌性與關鍵基礎設施資安(ISO 22301、NIS 2、CSMA 2025)
專業證照與訓練:
- IRCA ISO/IEC 27001:2022 Principal Auditor https://members.quality.org/QUALITY/IRCA/Auditor_details.aspx?ID=6093898
- 國家資通安全署資安長高階領導班
- Google Security Specialist
- BS 10012 / ISO 27701 LA/ISO 22301/CISSP/CEH/GDPR/IEC 62443 等
學習附件


目前尚無任何討論主題
成為第一個發問的人!在問答中找到學習的捷徑。關於講師
Thomas Huang
講師:Thomas Huang
應用數學博士、美國MBA、資訊碩士、學士、IRCA ISMS Principal Auditor 最高等級國際稽核員
黃博士擁有超過20年的資安治理與資訊管理經驗,長期致力於企業資訊安全、營運韌性與智慧製造安全架構之推動。
具備跨產業實務背景,曾協助科技製造、生技醫藥、金融與資訊服務等產業導入 ISO/IEC 27001、22301、27701 等國際標準,
並熟悉 NIST CSF 2.0、IEC 62443、ISO/IEC 27019:2024 等最新資安框架的實務應用。
教學風格強調理論與實務並重,善於以案例引導學員思考實際防禦策略,協助學員從「理解威脅」到「設計防線」,建立全方位的資安思維。
專業授課領域:
IoT/OT 資安與智慧製造防護
資安治理與風險管理(ISO/IEC 27001:2022、NIST CSF 2.0)
隱私保護與資料管理(ISO/IEC 27701、GDPR、個資法)
AI 與新興威脅防制
ESG、營運韌性與關鍵基礎設施資安(ISO 22301、NIS 2、CSMA 2025)
專業證照與訓練:
- IRCA ISO/IEC 27001:2022 Principal Auditor https://members.quality.org/QUALITY/IRCA/Auditor_details.aspx?ID=6093898
- 國家資通安全署資安長高階領導班
- Google Security Specialist
- BS 10012 / ISO 27701 LA/ISO 22301/CISSP/CEH/GDPR/IEC 62443 等

瀏覽班種
培訓模式
說明會/專人諮詢
企業方案
人才媒合/企業徵才